

发布日期: 2026 年 10 月 30 日
风险等级: 严重(Critical)
漏洞编号: CVE-2026-13684 · CVE-2026-13639
CVSS: 9.8(Critical,CVSS 3.1,两条相同)
披露时间: 群晖公告发布于 2026 年 9 月 18 日;360 于 2026 年 10 月 29 日确认已有加密案件
相关公告: Synology-SA-26:13 · 360 事件预警
一、漏洞概述
2026 年 10 月以来,已有多台群晖 NAS 被勒索软件加密。360 反勒索服务确认,这轮案件用的是 Cerber 家族变种 C3RB3R。入口是两条 9 月已经公开、但很多设备还没装上的严重漏洞。不需要登录。
CVE-2026-13684: DSM 的 SCGI 输出编码不当。远程攻击者可以读写任意文件,或把服务打到拒绝服务。
CVE-2026-13639: 登录逻辑里的随机性不足。后果同样是远程读写任意文件,或造成拒绝服务。
两条的 CVSS 3.1 都是 9.8(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)。群晖把整份公告标为 Critical。公告写明没有临时缓解,只能升级。
同一次系统更新还修了另外六条(CVE-2026-13673、CVE-2026-6205、CVE-2026-13666、CVE-2026-13635、CVE-2026-13623、CVE-2026-13683)。360 确认的攻击路径是上面两条未认证漏洞。一次升级会把这八条一起盖住。
二、漏洞状态
统计截止: 2026 年 10 月 30 日(UTC+8)
| 项目 | 状态 |
|---|---|
| 漏洞细节 | 已公开(群晖公告、360 事件分析) |
| 在野利用 | 已确认。360 称 10 月连续接到群晖 NAS 加密求助,样本为 Cerber 变种 C3RB3R |
| 官方补丁 | 2026 年 9 月 18 日发布,见下方版本表 |
| 官方缓解 | 无。未升级的设备不能靠改配置代替补丁 |
| CISA KEV | 未列入 |
| 设备系统 | 升到 |
|---|---|
| DSM 7.4 | 7.4-90075 或更高 |
| DSM 7.3 | 7.3.2-86009-4 或更高 |
| DSM 7.2.2 | 7.2.2-72806-9 或更高 |
| DSM 7.2.1 | 7.2.1-69057-12 或更高 |
公告列出的受影响产品是这四条 DSM 线。控制面板里的版本号要和上表逐段核对,只看到「7.2」或「7.3」不算已经修好。
三、影响范围
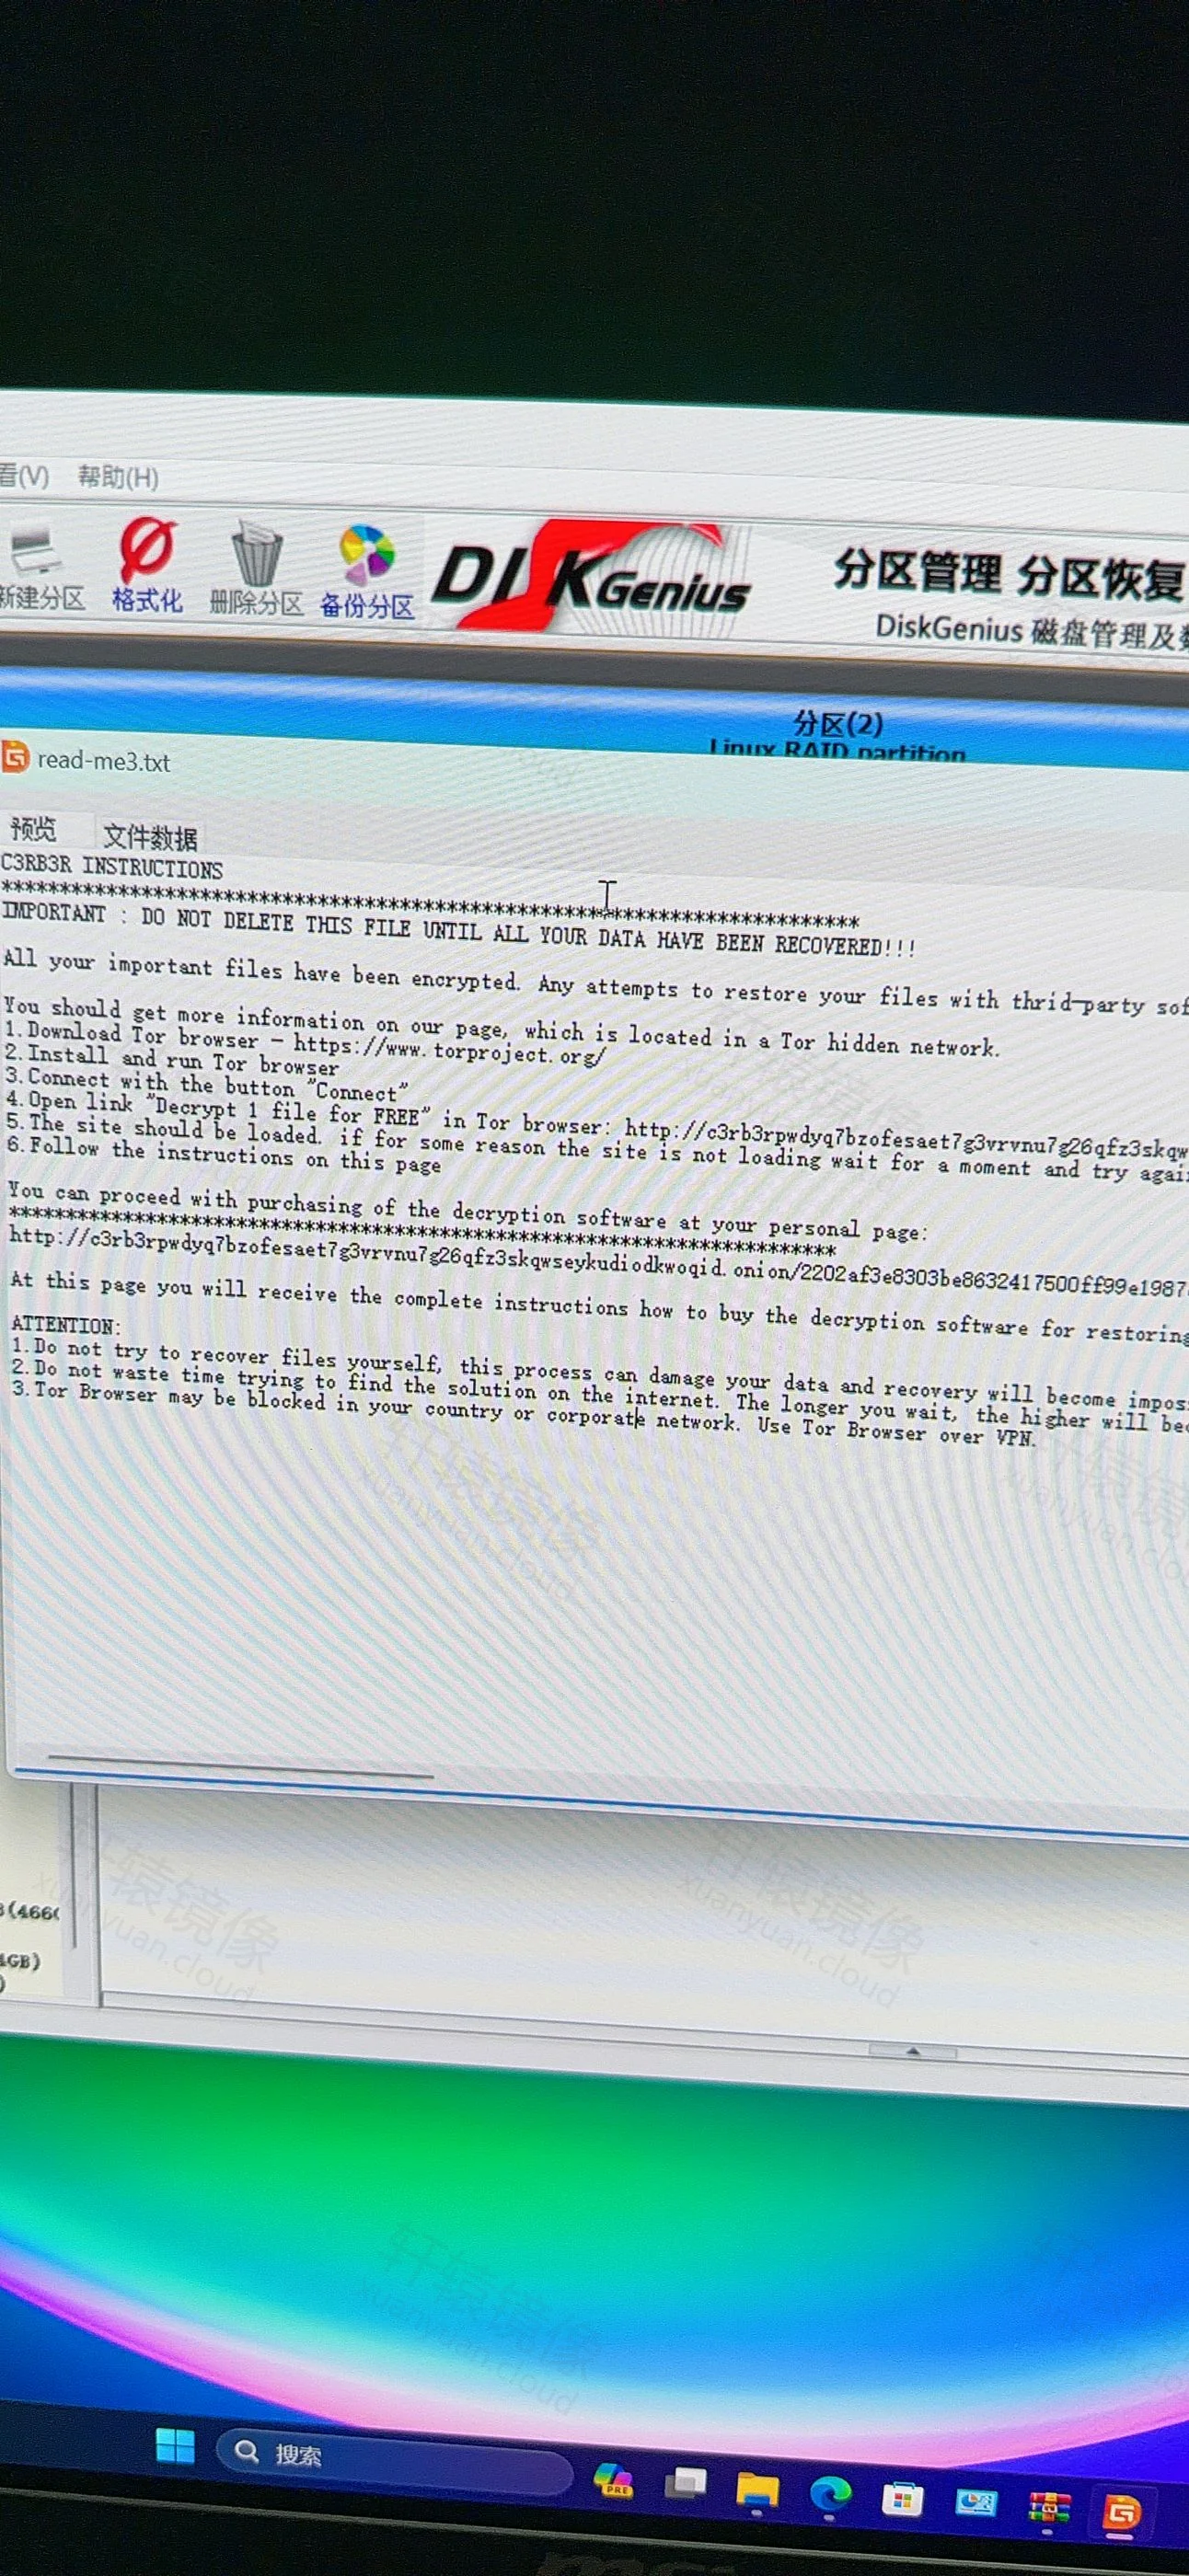
管理界面能从公网直接访问、并且版本低于上表的群晖 NAS。攻击者进入系统后扫描并加密文件,在每个被加密的目录留下 read-me3.txt,把文件后缀改成 .L0CK3D。
勒索信要求购买名为 C3rB3r Decryptor 的工具,并通过 Tor 页面交付。信里链接的问号,在实际运行时会换成本地生成的 6 位设备识别号。不要按信里的步骤付款或把文件交给对方。
为了让设备还能继续跑,样本会跳过一批系统目录,以及可执行文件、勒索信自身和已经加密的文件。共享文件夹所在的数据卷不在跳过名单里。设备看起来还能开机,不代表数据还在。
跳过、不加密的目录:
/boot | /run | /proc | /sys | /dev |
/etc | /config | /sbin | /bin | /lib |
/lib32 | /lib64 | /usr/sbin | /usr/bin | /usr/lib |
/usr/lib32 | /usr/lib64 | /usr/include | /usr/local | /usr/share |
/usr/src | /usr/syno | /var/packages | /var/lock | /var/run |
/var/tmp | /tmp |
跳过的文件名和扩展名:.exe、.dll、.lnk、.sys、.msi、.bat、.mod、read-me3.txt、C3RB3R_LOG.txt、init-rsysd.lo、init-ld.lo、.L0CK3D。
加密方式按文件类型和大小区分。优先名单里的后缀不看大小,整份加密。360 写出的优先后缀约有 187 个,覆盖常见数据库、虚拟磁盘、邮件和办公文档,完整名单见 360 原文。其余普通文件大致是:
| 文件 | 处理方式 |
|---|---|
| 小于约 1MB | 整份加密 |
| 约 1MB 到约 5MB | 只加密开头约 1MB |
| 大于约 5MB | 按约 5MB 分段,每段只加密开头约 1MB |
部分加密不代表文件还能用。播放器、数据库和办公软件读到损坏的文件头就会失败。
可供排查的痕迹:
| 项目 | 值 |
|---|---|
| 加密后缀 | .L0CK3D |
| 勒索信 | read-me3.txt |
| 样本日志名 | C3RB3R_LOG.txt |
| 样本 MD5 | a1375e0f82ae86df528876c049b5a23c |
四、修复建议
1. 立刻升级 DSM(推荐)
用管理员账号登录 DSM,打开控制面板 → 更新和还原,安装上表中的版本或更高版本。升级完成后在同一页再看一次版本号。
已经从公网暴露管理端口的,升级完成前先在路由器上撤掉端口映射。
2. 已经出现 .L0CK3D 或 read-me3.txt 的设备
- 立刻断开 NAS 的网络,包括 QuickConnect 和 VPN。
- 不要支付赎金,不要按勒索信去下载解密工具。
- 保留一份勒索信和可疑样本,再做排查。不要把唯一的副本删掉。
- 优先用防篡改快照或平时断开连接的离线备份恢复。第三方「解密器」可能进一步损坏数据。
- 恢复之前先升级到修复版本,并换掉所有账号口令。
五、临时缓解措施
群晖写明这条漏洞没有配置层面的缓解。下面只缩小入口,不能代替升级:
-
不要把 DSM 管理端口直接映射到公网
外网访问走群晖自己的远程访问,或走 VPN。 -
停用默认管理员账号
所有账号用长口令,打开两步验证和自动 IP 封锁。 -
打开共享文件夹快照,并启用防篡改
定期确认快照确实在生成。重要数据再留一份平时与 NAS 断开的离线备份。 -
防火墙只放行必要端口
管理后台尽量限制到可信 IP。删掉不用的共享链接、套件和服务。 -
看日志里的异常登录和大量文件被改
发现.L0CK3D或read-me3.txt时,按上一节先断网。
六、与轩辕镜像用户的相关说明
这次修的是群晖 NAS 上的 DSM 系统,不是某个容器镜像。在控制面板里更新 DSM 才会换掉有漏洞的组件。加速拉取别的业务镜像,不会给群晖主机打上这批补丁。
若 NAS 上还跑着其他容器,先把 DSM 升到修复版本,再处理容器里的业务数据。容器卷如果放在共享文件夹里,同样可能已经被加密。
七、参考链接
- 群晖公告:Synology-SA-26:13 DSM
- 360 事件分析:Cerber 勒索攻击群晖 NAS 事件预警
- NVD:CVE-2026-13684 · CVE-2026-13639
阅读原文
轩辕镜像安全团队
2026 年 10 月 30 日
评论交流
免责声明
本博客文章所提供的内容、技术方案、配置示例及部署指南等信息,仅供学习交流和技术参考使用。文章内容基于发布时的技术环境和版本信息编写,可能因时间推移、技术更新或环境差异而存在不适用的情况。
文中提及的第三方镜像由其原维护者自行维护与更新,轩辕镜像不负责相关镜像的维护。如镜像涉及版权争议或违法违规情形,请直接联系该镜像维护者处理,相关事宜与轩辕镜像无关。
用户在参考本博客内容进行部署操作前,应当充分了解相关技术风险,并建议在测试环境中进行充分验证和测试,确认无误后再考虑在生产环境中使用。生产环境部署前,请务必进行数据备份,并制定相应的回滚方案。
用户因使用本博客内容进行部署操作而产生的任何损失、数据丢失、系统故障、安全风险或其他问题,均由用户自行承担全部责任。轩辕镜像官方不对因使用本博客内容而产生的任何直接或间接损失承担责任。
本免责声明的最终解释权归轩辕镜像官方所有。